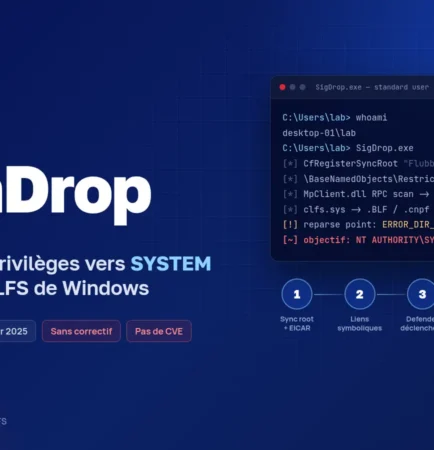
Un code d’exploitation public baptisé SignDrop permet à un utilisateur local standard d’obtenir des privilèges SYSTEM sur Windows, sans correctif disponible de la part de Microsoft. La faille réside dans le mécanisme d’authentification CLFS que Microsoft a ajouté en octobre 2025 pour protéger le pilote clfs.sys contre les attaques par corruption mémoire.
- SignDrop exploite une faille logique dans le mécanisme d’authentification CLFS. Lorsqu’un processus privilégié ouvre un fichier journal préparé par un utilisateur standard, le pilote
clfs.syscrée le fichier compagnon.cnpfdans le contexte SYSTEM, avec les ACL du fichier original. - L’exploit force le moteur antimalware Defender (qui tourne en tant que SYSTEM) à ouvrir un journal CLFS piégé via un appel RPC
ServerMpUpdateEngineSignature. Des liens symboliques du gestionnaire d’objets redirigent la création du.cnpfvershid.dlldans le répertoireink. - Un oplock (opportunistic lock) sur un faux
MpEngine.dllsert de point de synchronisation : lorsque Defender accède au fichier, l’oplock se brise et l’exploit réoriente les liens symboliques avant que CLFS ne crée le fichier d’authentification. - Le fichier
hid.dllainsi planté est chargé parconsent.exe(le processus UAC de Windows) lors d’une demande d’élévation, ce qui exécute le payload en tant que SYSTEM (DLL sideloading). - Aucun CVE n’a été attribué, aucun correctif n’est disponible. Des validations indépendantes confirment que l’exploit fonctionne et produit un shell SYSTEM sur Windows 11 25H2/26H1/26H2 et Windows Server 2025.
Correspondance MITRE ATT&CK
L’exploit combine plusieurs techniques MITRE ATT&CK. La base est une exploitation de vulnérabilité pour élévation de privilèges (T1068) qui s’appuie sur le pilote CLFS. Le déclenchement passe par un abus de service système (T1569.002) via l’appel RPC à Defender. La phase de redirection utilise des API natives (T1106) du gestionnaire d’objets Windows (NtCreateSymbolicLinkObject). Le payload final repose sur un DLL sideloading (T1574.002) de hid.dll par consent.exe, ce qui constitue aussi un contournement de l’UAC (T1548.002). Le fichier planté porte un nom légitime (T1036.005) dans un répertoire système.
Le contexte : CLFS et son mécanisme d’authentification
Le Common Log File System (CLFS) est un sous-système de journalisation intégré au noyau Windows depuis Vista. Son pilote clfs.sys a longtemps été une cible de choix pour les attaquants spécialisés dans l’élévation de privilèges : dix vulnérabilités CLFS figurent dans le catalogue KEV de la CISA, dont une exploitée dans des campagnes de ransomware en avril 2025.
Face à cette tendance, Microsoft a pris une mesure préventive majeure : à partir des mises à jour d’octobre 2025 pour Windows 11 25H2, 26H1 et Windows Server 2025, le pilote intègre un mécanisme d’authentification des fichiers journaux. Chaque fichier journal (.blf) reçoit un code d’authentification de message basé sur un hachage (HMAC), construit à partir du contenu du journal et d’une clé propre à la machine. Le pilote refuse de parser tout fichier journal qu’il n’a pas lui-même écrit, ce qui bloque les attaques par corruption mémoire.
Un fichier compagnon portant l’extension .cnpf est créé automatiquement lorsqu’un journal est ouvert et que ce fichier est absent. Le pilote le crée dans le contexte de sécurité du processus appelant, avec les ACL (descripteur de sécurité) du fichier journal original. C’est ce mécanisme de création que SignDrop détourne.
Pourquoi la protection Microsoft peut être détournée
Le mécanisme d’authentification CLFS est solide dans sa conception cryptographique. Le problème réside dans la logique de création du fichier .cnpf. Le code concerné se trouve dans la routine CclfsContainer::Create de clfs.sys :
- Création dans le contexte appelant : lorsqu’un processus privilégié (ici Defender, en tant que SYSTEM) ouvre un fichier journal associé à un conteneur, le pilote crée le
.cnpfcorrespondant dans le contexte de sécurité de ce processus. Le fichier est donc créé en tant que SYSTEM. - Héritage des ACL : le
.cnpfhérite du descripteur de sécurité du fichier journal original. Si l’utilisateur a créé ce journal, il conserve un contrôle total sur le.cnpfrésultant. - Chemin redirigeable : le chemin du conteneur associé est stocké dans le fichier
.blflui-même. Si ce chemin pointe vers un lien symbolique du gestionnaire d’objets, le pilote le suit sans vérification supplémentaire.
Un utilisateur standard peut donc préparer un journal CLFS dont le conteneur pointe vers un lien symbolique qu’il contrôle, puis forcer un processus SYSTEM à ouvrir ce journal. Le pilote crée alors un fichier .cnpf en tant que SYSTEM, à un emplacement choisi par l’attaquant, avec des ACL qui lui laissent un contrôle total. C’est une primitive d’écriture de fichier arbitraire en tant que SYSTEM.
La chaîne d’attaque
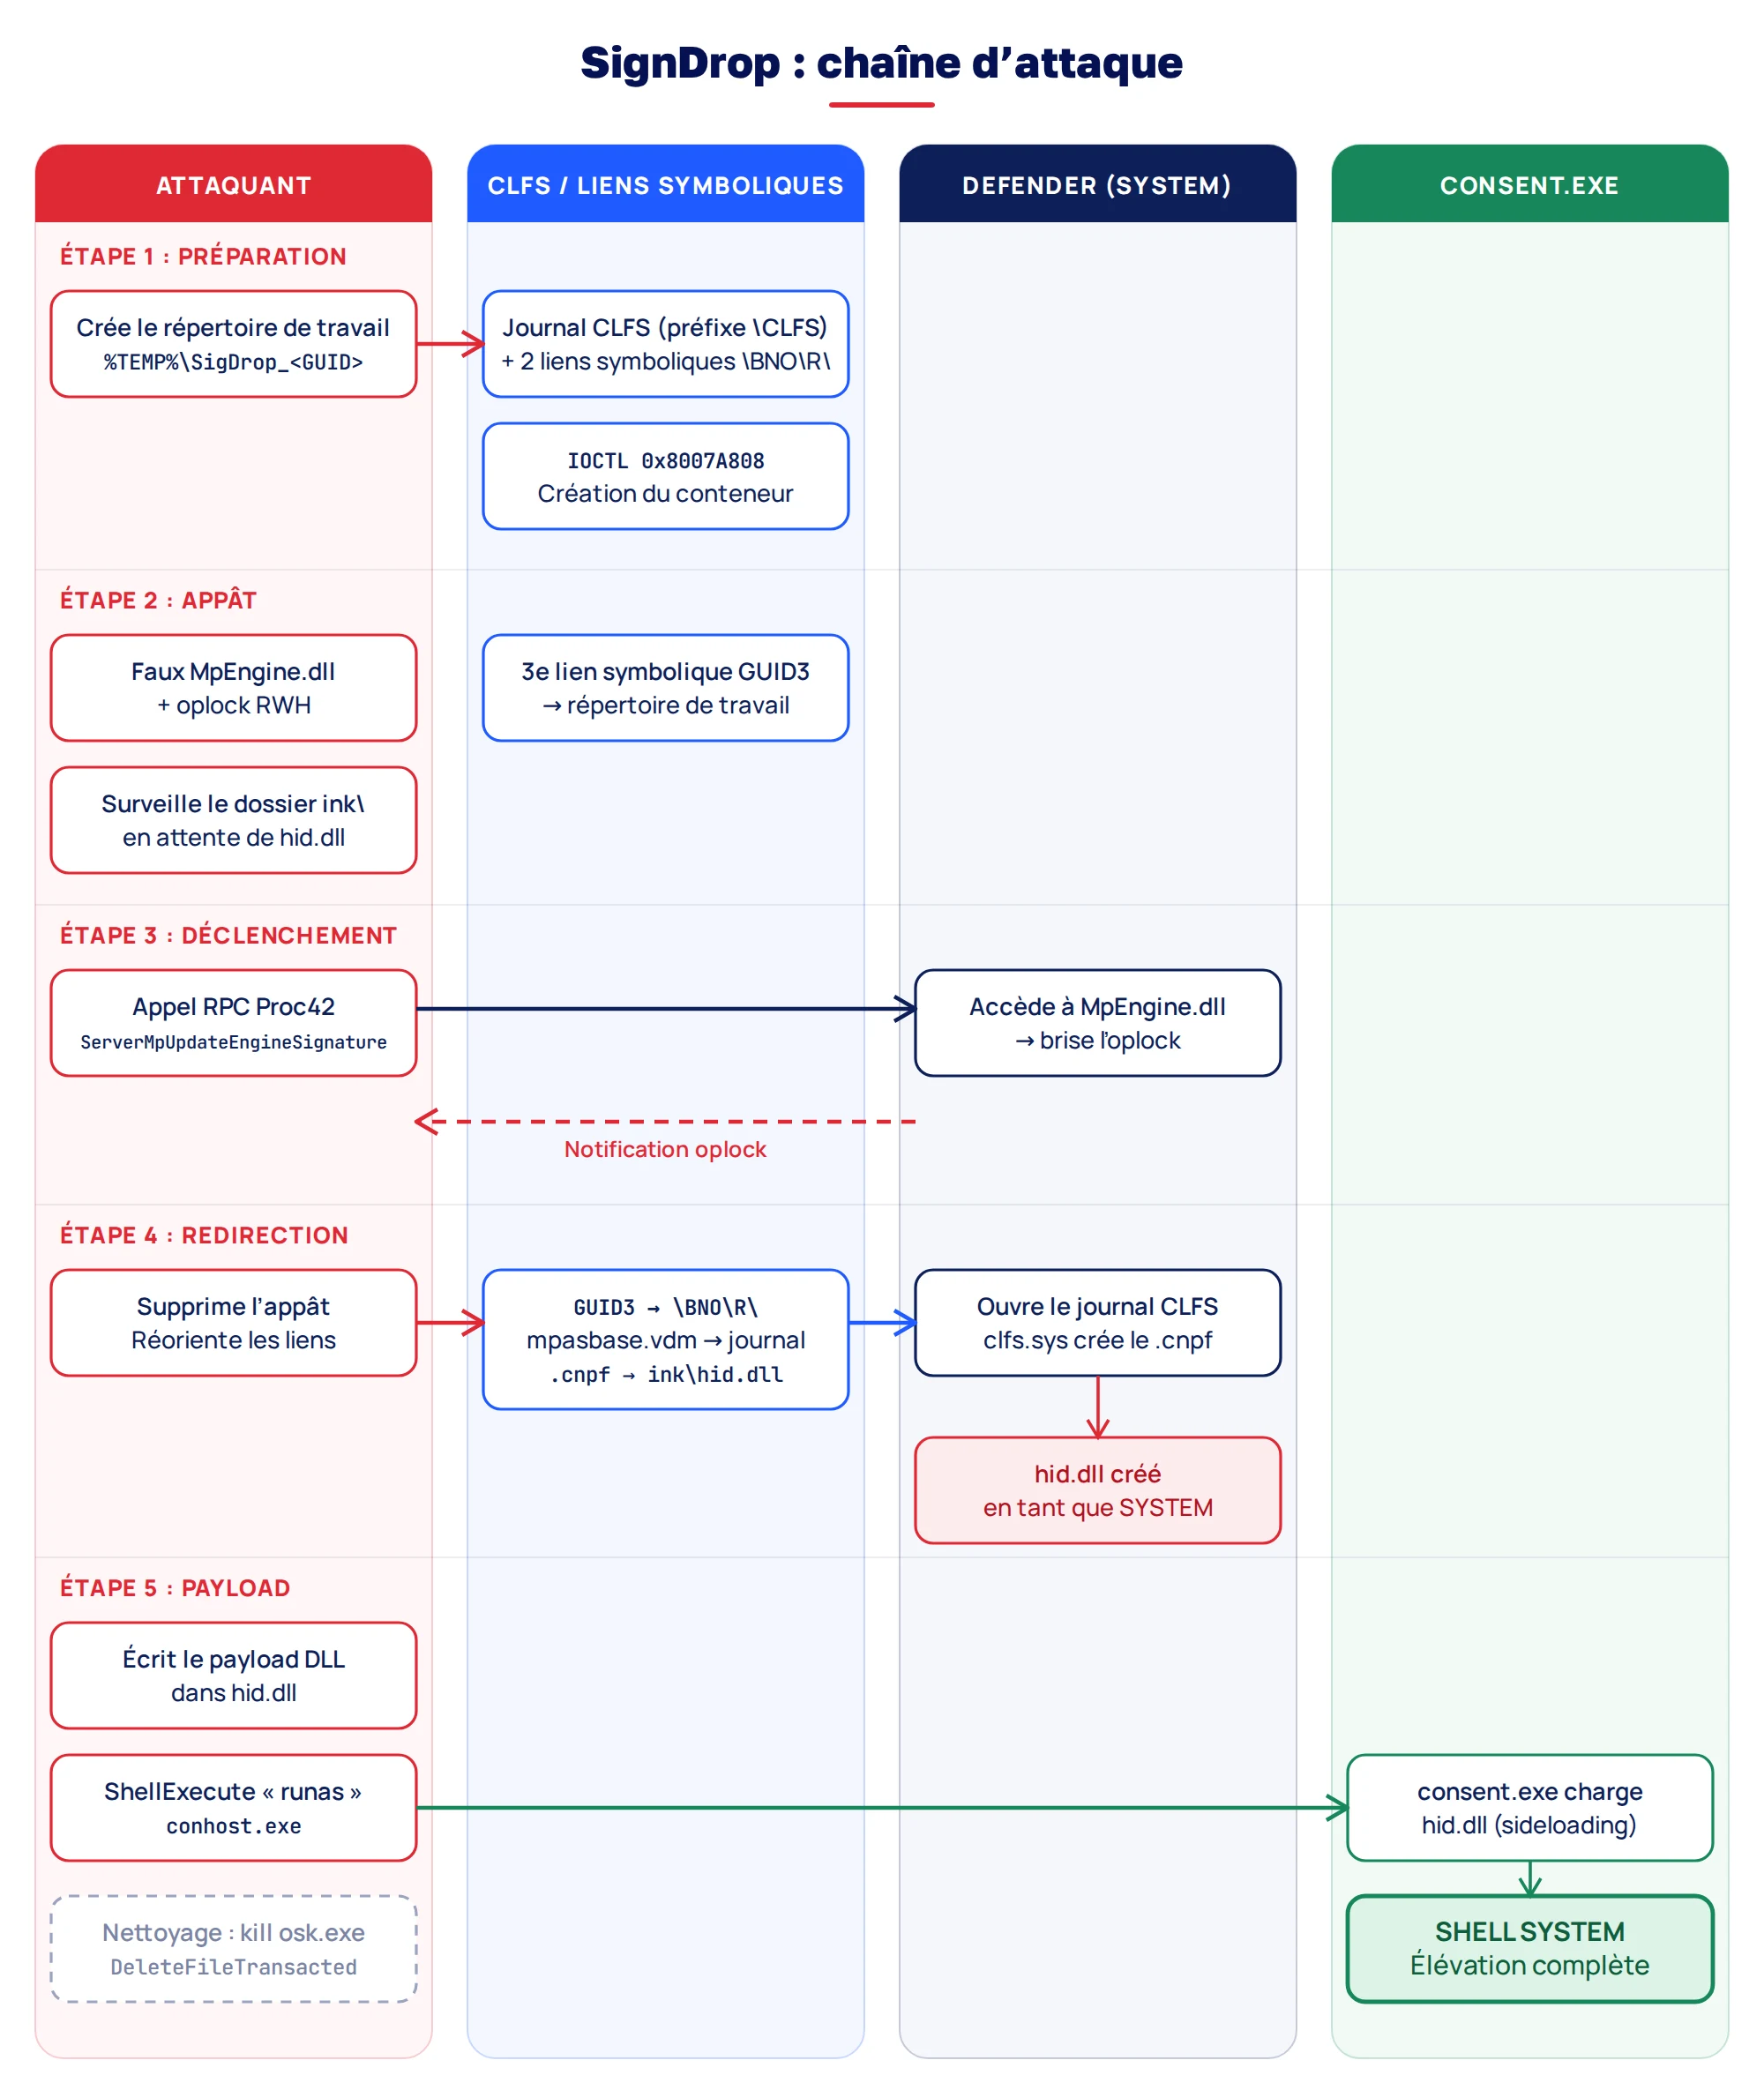
La chaîne d’attaque se déroule en cinq étapes, sans nécessiter de privilèges particuliers ni de code noyau. Elle utilise uniquement des API Windows documentées, combinées pour transformer la création du .cnpf en une écriture de DLL arbitraire.
Préparation de l’environnement CLFS
T1106 T1068
L’exploit commence par tuer et relancer osk.exe (le clavier visuel) en mode caché. Ce processus servira plus tard au nettoyage. Un répertoire de travail temporaire %TEMP%\SigDrop_<GUID> est créé avec le flag FILE_DELETE_ON_CLOSE (suppression automatique à la fermeture).
Un fichier journal CLFS est créé via le préfixe \CLFS dans l’espace de noms noyau. Deux liens symboliques sont placés dans \BaseNamedObjects\Restricted\ : le premier (<GUID>) pointe le conteneur vers un fichier du répertoire de travail ; le second (<GUID>.cnpf) pointe le fichier d’authentification vers le même répertoire. L’exploit appelle ensuite DeviceIoControl avec le code IOCTL 0x8007A808 pour créer le conteneur CLFS.
Un test de vulnérabilité est effectué : si le fichier .cnpf n’existe pas après cette opération, la machine n’est pas vulnérable (authentification CLFS désactivée) et l’exploit s’arrête.
Placement de l’appât et de l’oplock
T1036.005
Un fichier vide nommé MpEngine.dll est créé dans le répertoire de travail. Ce nom correspond au moteur d’analyse de Defender. L’exploit place un oplock (opportunistic lock) de niveau RWH (Read + Write + Handle) sur ce fichier via FSCTL_REQUEST_OPLOCK. L’oplock agit comme un déclencheur : lorsque Defender accède au fichier, l’oplock se brise et l’exploit reçoit une notification.
Un troisième lien symbolique (<GUID3>) est créé dans \BaseNamedObjects\Restricted\ et pointe vers le répertoire de travail. Il servira à diriger Defender vers le faux MpEngine.dll.
En parallèle, l’exploit ouvre un handle de surveillance sur le répertoire C:\Program Files\Common Files\microsoft shared\ink via ReadDirectoryChangesW, en attendant l’apparition d’un fichier hid.dll.
Déclenchement via l’interface RPC de Defender
T1569.002
Un thread worker se connecte à l’interface RPC du service antimalware de Defender avec l’UUID c503f532-443a-4c69-8300-ccd1fbdb3839 et l’endpoint IMpService77BDAF73-B396-481F-9042-AD358843EC24, via le protocole ncalrpc.
L’exploit appelle la procédure Proc42_ServerMpUpdateEngineSignature en passant le chemin \\.\GlobalRoot\BaseNamedObjects\Restricted\<GUID3> comme répertoire de mise à jour. Defender, qui tourne en tant que SYSTEM, suit le lien symbolique et tente d’accéder à MpEngine.dll dans le répertoire de travail.
Cet accès brise l’oplock placé à l’étape 2. L’exploit reçoit la notification et entre dans la phase de redirection.
Redirection des liens symboliques
T1068 T1106
Dès la notification de l’oplock, l’exploit exécute une séquence de réorientation rapide :
a) Le faux MpEngine.dll est supprimé (via FileDispositionInfo).
b) Le lien symbolique <GUID3> est fermé puis recréé : il pointe désormais vers \BaseNamedObjects\Restricted (le répertoire objet parent). Defender résout ainsi mpasbase.vdm et le conteneur CLFS via ce nouveau point d’entrée.
c) Un nouveau lien symbolique mpasbase.vdm est créé dans \BaseNamedObjects\Restricted\ et pointe vers le fichier journal CLFS créé à l’étape 1.
d) Le lien symbolique du .cnpf est fermé puis recréé : il pointe désormais vers \??\C:\Program Files\Common Files\microsoft shared\ink\hid.dll.
Defender, toujours dans sa séquence de mise à jour, suit les liens et ouvre le journal CLFS. Le pilote clfs.sys constate que le .cnpf est absent et le crée en tant que SYSTEM, en suivant le lien symbolique. Le fichier hid.dll est ainsi créé dans le répertoire ink avec les privilèges SYSTEM et des ACL accessibles à l’utilisateur.
DLL sideloading et obtention d’un shell SYSTEM
T1574.002 T1548.002
L’exploit détecte l’apparition de hid.dll dans le répertoire ink grâce au handle de surveillance. Il ouvre le fichier avec CREATE_ALWAYS et y écrit le contenu d’une DLL embarquée en ressource (IDR_DLL1). Cette DLL contient le payload.
L’exploit appelle ensuite ShellExecute avec le verbe "runas" sur conhost.exe. Cette demande d’élévation déclenche consent.exe (le processus UAC de Windows), qui tourne en tant que SYSTEM. consent.exe charge hid.dll depuis le répertoire C:\Program Files\Common Files\microsoft shared\ink (DLL sideloading), ce qui exécute le payload en tant que SYSTEM.
Le résultat est un shell SYSTEM. L’exploit termine en tuant osk.exe et en supprimant hid.dll via une transaction NTFS (DeleteFileTransacted + CommitTransaction) pour limiter les traces.
Schéma de la chaîne d’attaque
Analyse VirusTotal du binaire publié
Le binaire SigDrop.exe publié est massivement détecté par l’industrie antivirale : 42 moteurs sur 71 le signalent comme malveillant, avec un score communautaire de −1.
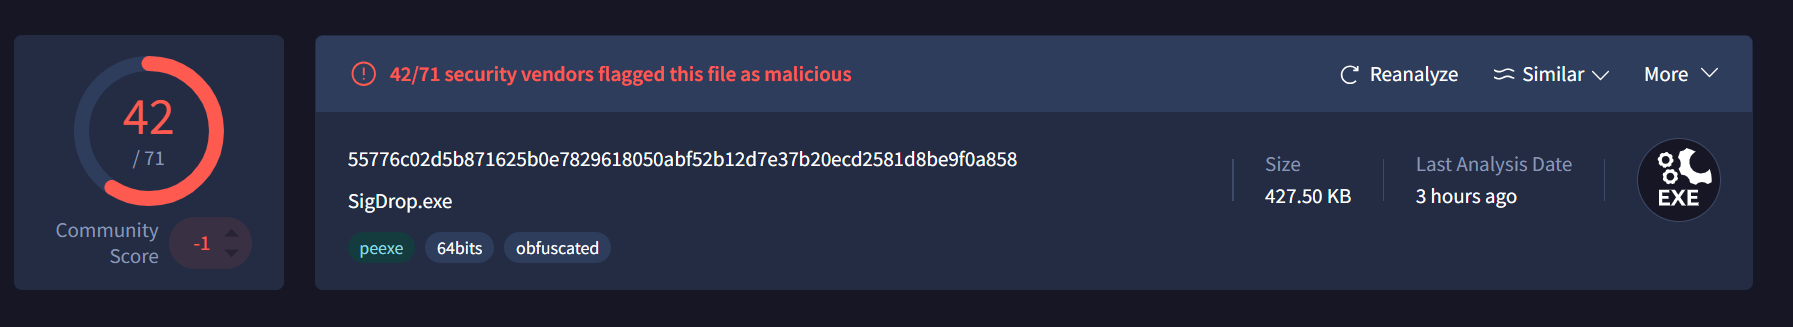
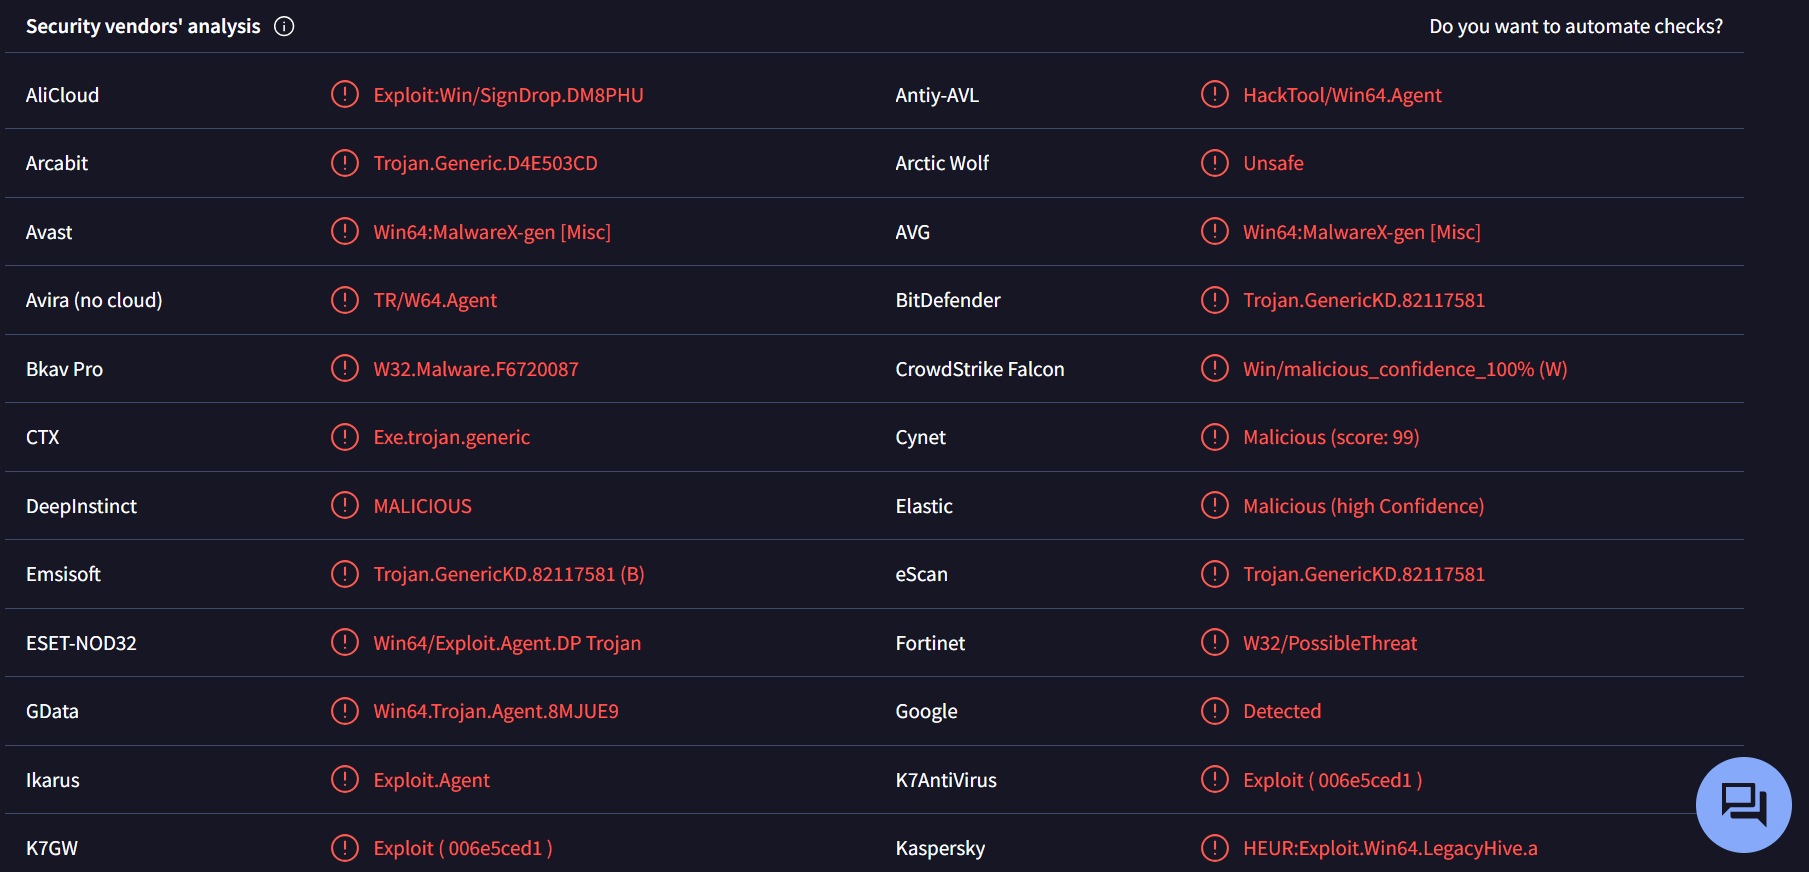
Parmi les détections notables : AliCloud identifie spécifiquement l’exploit (Exploit:Win/SignDrop.DM8PHU), CrowdStrike Falcon le classe à 100 % de confiance malveillante, ESET-NOD32 le catégorise comme Win64/Exploit.Agent.DP Trojan, et Kaspersky comme HEUR:Exploit.Win64.LegacyHive.a. Le taux de détection élevé (plus de 59 %) signifie que la plupart des EDR et antivirus du marché signaleront le binaire brut. Un attaquant motivé peut toutefois recompiler le code source publié pour contourner les signatures statiques.
Validations indépendantes
Sungyup Nam (78researchlab) a confirmé que l’exploit fonctionne sur Windows 11 26H2 et produit un shell SYSTEM. Howler Cell (Cyderes) a reproduit la chaîne sur Windows 11 25H2 (moteur Defender 1.1.26080.3) et confirmé l’exécution complète des cinq étapes. Le PoC publié est fonctionnel sur les versions testées.
Ce qui est exposé
L’impact est une compromission complète du système d’exploitation : tout utilisateur local (y compris dans des environnements multi-utilisateurs, des postes partagés ou des sessions Terminal Server) peut élever ses droits jusqu’à SYSTEM.
- Contournement de tout contrôle d’accès local : un attaquant disposant d’un accès physique ou RDP avec un compte restreint obtient un accès administrateur complet.
- Persistance facilitée : avec des droits SYSTEM, l’installation de backdoors, la modification des politiques de sécurité ou la désactivation d’un EDR ne nécessitent plus de vulnérabilité supplémentaire.
- Risque dans les environnements VDI et terminaux : les architectures où plusieurs utilisateurs partagent un même hôte Windows sont particulièrement exposées.
- Combinaison avec d’autres vecteurs : un attaquant ayant pris pied via du phishing ou une vulnérabilité applicative peut utiliser SignDrop comme second étage pour l’élévation.
- Contournement de la protection anti-altération : le fichier est créé dans le contexte du processus antimalware lui-même. Du point de vue du pilote noyau de l’EDR, la requête provient du processus légitime Defender, ce qui contourne les mécanismes de tamper protection.
Les systèmes concernés exécutent Windows 11 25H2, 26H1, 26H2 ou Windows Server 2025 avec le mode d’authentification CLFS configuré à 0 (appliqué) ou 1 (apprentissage). Les installations de plus de 90 jours basculent automatiquement du mode apprentissage vers le mode appliqué, la configuration cible par défaut en production.
Trois failles qui s’additionnent
Ce ne sont pas les vulnérabilités isolées qui créent les incidents les plus sévères, mais la convergence de décisions indépendantes qui, prises séparément, semblent raisonnables. SignDrop en est un bon exemple.
- Un mécanisme de défense qui introduit une nouvelle primitive d’attaque
L’authentification CLFS a réussi à prévenir la corruption mémoire. Mais en imposant la création d’un fichier compagnon
.cnpfdans le contexte du processus appelant, avec les ACL du fichier journal original, elle a introduit une primitive d’écriture de fichier privilégiée qui n’existait pas auparavant. Chaque nouvelle protection qui interagit avec le système de fichiers doit être modélisée comme une nouvelle surface d’attaque. - Un service SYSTEM facilement déclenchable comme relais
L’interface RPC de Defender (
ServerMpUpdateEngineSignature) est accessible depuis un compte utilisateur standard. En passant un chemin contrôlé par l’attaquant comme répertoire de mise à jour, un processus non privilégié force Defender à ouvrir un fichier journal CLFS piégé. Le moteur antimalware devient un relais involontaire pour la création de fichiers en tant que SYSTEM. Ce schéma est généralisable : tout service SYSTEM qui accepte un chemin de fichier fourni par un utilisateur standard est un vecteur potentiel. - L’espace de noms du gestionnaire d’objets, angle mort défensif
Les liens symboliques du gestionnaire d’objets Windows (placés dans
\BaseNamedObjects\Restricted\) sont la pièce maîtresse de l’exploitation. Ils permettent de rediriger le chemin du conteneur CLFS, celui du.cnpfet le chemin de mise à jour présenté à Defender. Toute opération de création de fichier dans un contexte privilégié qui s’appuie sur un chemin influencé par l’utilisateur doit être considérée comme vulnérable, sauf protection explicite.
Recommandations
En l’absence de correctif Microsoft, les équipes de sécurité doivent agir sur la configuration et la détection.
Immédiat : Vérifier l’exposition de chaque hôte
Lire la valeur de registre HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication → clé Mode.
- Mode 0 ou 1 : le système est dans le périmètre revendiqué par l’exploit. Priorité haute
- Mode 2 ou 3 : l’authentification CLFS est désactivée, le système est hors du périmètre de SignDrop mais exposé aux vulnérabilités de corruption mémoire. Ne pas désactiver l’authentification CLFS comme mesure de contournement.
Immédiat : Surveiller les indicateurs de compromission
Le code publié produit des artefacts observables et caractéristiques. Voici les indicateurs à surveiller, associés aux techniques MITRE ATT&CK correspondantes :
- Répertoire temporaire
SigDrop_<GUID>: création d’un répertoire dans%TEMP%avec le flagFILE_DELETE_ON_CLOSEpar un processus non administrateur. Le nom commence parSigDrop_suivi d’un GUID. T1106 - Journal CLFS via
\CLFS: création d’un fichier.blfvia le préfixe\CLFSdans l’espace de noms noyau, suivie d’un IOCTL0x8007A808pour la création du conteneur. T1068 - Liens symboliques dans
\BaseNamedObjects\Restricted\: création d’au moins trois liens symboliques dans cet espace de noms, avec des cibles qui changent rapidement (réorientation). T1106 - Appel RPC
ServerMpUpdateEngineSignature: appel à la procédure 42 de l’interfacec503f532-443a-4c69-8300-ccd1fbdb3839depuis un processus qui n’est pasMsMpEng.exe. T1569.002 - Faux
MpEngine.dllavec oplock : création d’un fichierMpEngine.dllvide hors de l’arborescence Defender, avec un oplock RWH actif. T1036.005 - Écriture de
hid.dlldans le répertoireink: apparition deC:\Program Files\Common Files\microsoft shared\ink\hid.dllavec un descripteur de sécurité anormal (ACL d’utilisateur standard sur un fichier système). T1574.002 - Chargement de
hid.dllparconsent.exe: le processus UAC charge une DLL non signée depuis le répertoireinkau lieu d’une DLL système légitime. T1548.002 - Suppression transactionnelle : appel à
DeleteFileTransactedsuivi deCommitTransactionsurhid.dlldans le répertoireink(tentative d’effacement des traces).
Court terme : Restreindre la surface d’exposition locale
Les environnements multi-utilisateurs (VDI, Terminal Server, postes partagés) sont les plus exposés. Évaluer la possibilité de restreindre l’accès à l’interface RPC ServerMpUpdateEngineSignature de Defender depuis des comptes standards (via les descripteurs de sécurité de l’endpoint RPC). Renforcer la surveillance de la création de liens symboliques dans \BaseNamedObjects\Restricted\ et des oplocks posés sur des fichiers nommés MpEngine.dll en dehors de l’arborescence Defender.
Moyen terme : Modéliser les mécanismes de défense comme des surfaces d’attaque
SignDrop rappelle que chaque protection qui interagit avec le système de fichiers ou introduit de nouveaux flux d’exécution privilégiés doit faire l’objet d’une modélisation des menaces spécifique. Le mécanisme d’authentification CLFS a bloqué les corruptions mémoire, mais la création du fichier .cnpf a introduit une primitive d’écriture privilégiée exploitable. Cette démarche devrait être intégrée aux revues de sécurité des mises à jour système, en particulier celles qui ajoutent de nouveaux mécanismes d’authentification dans le noyau.
Suivi : consulter le Security Update Guide de Microsoft pour l’attribution d’un CVE et la publication d’un correctif.
SignDrop est un exploit fonctionnel et public qui produit un shell SYSTEM sur les versions testées. Ce n’est pas un PoC théorique : les validations indépendantes le confirment.
La faille ne vient pas d’un bug de codage, mais d’une décision d’architecture. Microsoft a ajouté un mécanisme d’authentification au pilote CLFS pour bloquer la corruption mémoire, mais la création du fichier .cnpf s’effectue dans le contexte du processus appelant, avec les ACL du journal original. L’exploit force Defender (SYSTEM) à ouvrir un journal piégé via RPC, redirige la création du .cnpf vers hid.dll dans un répertoire système, puis exploite le DLL sideloading de consent.exe pour exécuter du code en tant que SYSTEM.
En l’absence de correctif, la détection reste le principal levier. Nos équipes Audit & Offensive Security testent ce type de scénario lors des tests d’intrusion internes. Notre offre SOC, Détection & Réponse déploie les règles de détection des artefacts SignDrop (liens symboliques, appels RPC, oplock sur MpEngine.dll, écriture de hid.dll) et assure la surveillance en continu.
- Proof-of-concept SignDrop, GitHub
- CLFS Log File Authentication, Microsoft Learn
- Common Log File System CLFS Authentication Mitigation, Microsoft Support
- Microsoft Security Update Guide, MSRC
- MITRE ATT&CK, Exploitation for Privilege Escalation (T1068)
- MITRE ATT&CK, Hijack Execution Flow: DLL Side-Loading (T1574.002)
- MITRE ATT&CK, Abuse Elevation Control Mechanism: Bypass UAC (T1548.002)
- SignDrop, Cyderes Howler Cell (analyse technique et reproduction du PoC)
- BleepingComputer, New Windows SignDrop zero-day gives hackers SYSTEM privileges, 12 novembre 2026
- The Hacker News, New SignDrop Zero-Day Exploit, 12 novembre 2026